
水坑攻击获取SSH密钥文件密码
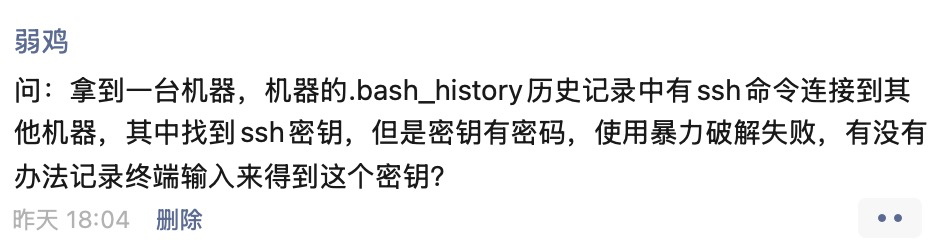
在2025年03月19日,遇到一个问题,如下: 思路 使用ssh2john针对密钥密码进行暴力破解。 重写ssh验证密码模块。 使用别名+脚本模拟ssh验证密码登录框。 这里我选择通过使用别名+脚本模拟ssh验证密码登录框,利用在ssh登录输入密码不可见的特性,利用受害者的心里,输入密码的时候以为是密码错误,进行水坑攻击。 别名+脚本模拟ssh验证密码登录框alias 命令用于创建命令的...
在2025年03月19日,遇到一个问题,如下: 思路 使用ssh2john针对密钥密码进行暴力破解。 重写ssh验证密码模块。 使用别名+脚本模拟ssh验证密码登录框。 这里我选择通过使用别名+脚本模拟ssh验证密码登录框,利用在ssh登录输入密码不可见的特性,利用受害者的心里,输入密码的时候以为是密码错误,进行水坑攻击。 别名+脚本模拟ssh验证密码登录框alias 命令用于创建命令的...

0.1 DarKnuclei 入门技巧DarKnuclei是一款适合针对红蓝对抗的一款工具【可跨平台使用】,不仅仅可以在红队视角下的快速打点,还可以在蓝队视角下针对红队基础设施与服务进行探针扫描,DarKnuclei在针对红队基础设施进行扫描针对C2,采用强/弱特征,通过C2一些特征值去识别探针,在保证准确率的情况下去尽可能识别多C2,内置yaml语法,使用者可以自己编写yaml文...

最近在编写针对红队基础设施扫描的时候,研究针对红队C2识别一些方案特征,这里我们以Cobalt Strike作为特征举例。 0.1 思路众所周知,Cobalt Strike端口可以分为监听端口和Team Server连接端口。 监听端口:Cobalt Strike的Listeners。 连接端口:从客户端连接服务端的端口,由Team Server启动。 由于在攻防中,常见的Cobalt S...

在上一篇关于【关于快速打点思考】中,写到了关于测绘收集资产,这里我们详细的展开讲讲,以FOFA举例,其它的测绘语法大同小异。 FOFA常用搜索语法123456789101112icp="备案号" # icp="京ICP证030173号"domain="域名" # icp="baidu.com"cert.subje...

项目:RuoJi6/DarKnuclei 0.1 思路在前期怎么样对目标进行快速的渗透测试?通过测绘资产快速的进行收集互联网暴露资产,联动指纹识别以及联动扫描工具进行打点。 0.2 难点在攻防或者是渗透测试的时候,组织方给的资产大致分为: 公司名单表 一堆杂乱资产 所以,在编写项目的时候也需要考虑到这两点问题,公司名单列表通过测绘引擎进行处理,一堆杂乱资产通过识别为IP以及W...